
随着智能制造、工业互联网及数字化工厂的深度落地,PLC、HMI、工业机器人、工业相机、AGV、MES服务器、智能传感终端等海量设备持续接入工业网络。传统封闭、独立的工业控制网络,逐步与企业IT办公网络、生产管理系统、云端运维平台打通互联。网络边界的开放与数据流通的便捷性,大幅提升了生产数字化效率,但也打破了原有工业网络的封闭安全环境,衍生出病毒扩散、异常流量蔓延、越权访问、跨区域故障传导等一系列安全风险。 当前,工业网络安全、IT/OT融合、网络分区隔离已成为智能制造网络建设的核心方向。工业网络安全的核心诉求,早已从单纯的“防病毒、防入侵”,升级为精准控制故障与安全事件的影响范围,保障生产连续性与设备运行安全。在此体系中,VLAN作为工业交换机的基础核心技术,可通过逻辑网络划分实现工业网络基础隔离,是工业网络分段的核心基础。但需明确:VLAN仅为基础隔离手段,无法独立构建完整安全体系,必须结合ACL访问控制、工业防火墙、流量监控、端口安全等多重技术,搭建多层次、立体化的工业网络安全防护架构。现阶段OT安全行业实践,也不再依赖简单的VLAN划分,而是基于生产单元、业务功能、安全等级、通信需求进行精细化网络分区。
一、智能制造场景下网络安全隔离的必要性
传统工厂设备数量少、组网结构简单、网络边界清晰,大多采用扁平组网模式,PLC、HMI、工控机、上位机等设备可直接互通,网络安全风险极低,无需复杂的隔离策略。
而智能工厂组网架构发生了根本性变革,单条生产线可集成PLC控制器、HMI人机界面、工业机器人、工业视觉相机、传感器、AGV/AMR移动设备、工控机、SCADA监控系统、MES生产执行系统、数据采集服务器、网络管理设备等多类终端。同时,生产OT网络需对接企业ERP办公系统、远程运维平台、云端数据平台,网络通信链路复杂、接入终端类型繁多、内外网交互频繁。
若所有工业设备、办公终端、运维设备共处同一广播域,单台终端出现异常、感染病毒、产生恶意流量时,会通过广播、未知单播等方式快速扩散至全网,导致PLC失控、生产线卡顿、设备停机、数据泄露等严重问题。
因此,现代工业网络组网逻辑必须完成迭代升级:从传统的全网设备自由互通,转变为按业务功能分区、按通信需求授权、按安全等级隔离。网络分段的核心价值,就是缩小故障与安全事件的影响边界,杜绝单点风险全网扩散,兼顾工业生产的连续性、稳定性与安全性。
二、VLAN核心概念(虚拟局域网)
VLAN(Virtual Local Area Network,虚拟局域网),是一种基于交换机的逻辑组网技术,可在一套物理连通的工业交换网络中,划分出多个相互独立的逻辑局域网与二层广播域。
在未划分VLAN的场景下,交换机所有端口默认归属VLAN 1,所有接入设备处于同一广播域,全网二层互通。通过精细化VLAN规划,可对物理网络进行逻辑拆分,实现业务分区隔离,典型工业场景划分方式如下:
• VLAN 10:PLC控制网络
• VLAN 20:HMI操作监控网络
• VLAN 30:MES数据交互网络
• VLAN 40:网络设备管理网络
所有设备虽物理接入同一台或多台工业交换机,但逻辑上归属不同独立网络,天然阻断二层无效通信与广播流量,为工业网络安全隔离奠定基础。
三、VLAN实现工业网络安全隔离的核心原理
VLAN对工业网络的隔离作用,核心体现在广播域隔离与业务区域隔离两个维度,从底层规避网络风险扩散。
1. 广播域隔离,抑制异常流量扩散
传统扁平工业网络中,PLC、HMI、工控机、办公电脑、摄像头等所有设备共享同一个广播域。随着终端数量增加,广播报文、未知单播报文、异常风暴流量会持续累积,极易造成网络拥堵、设备通信延迟、工控指令丢包等问题。
VLAN可将单一物理广播域,拆分为多个独立的逻辑广播域,不同VLAN之间二层完全隔离,广播流量无法跨VLAN传播。单区域设备故障、流量异常、病毒攻击仅局限于当前VLAN区间,不会影响其他生产业务区域,从底层保障核心工控网络稳定运行。
2. 业务区域划分,实现功能精准隔离
基于工业生产业务场景划分VLAN,可将同类型、同功能、同安全等级的设备归集至同一网络区间,实现工控、监控、数据、管理、运维业务的物理隔离、逻辑分区。
四、智能制造车间标准化VLAN规划方案
工业网络VLAN规划遵循按需划分、功能归类、风险分区原则,杜绝盲目多划VLAN、单设备单VLAN等无效设计。结合智能制造车间生产工艺与设备功能,标准化规划如下:
VLAN编号 | 网络区域 | 典型接入设备 | 核心作用 |
VLAN 10 | PLC控制区 | 各型号PLC、运动控制器、现场控制模块 | 保障核心工控指令稳定传输,隔离外部干扰 |
VLAN 20 | HMI监控区 | 触摸屏HMI、现场操作终端、工控监控机 | 实现人机交互,隔离监控流量与工控流量 |
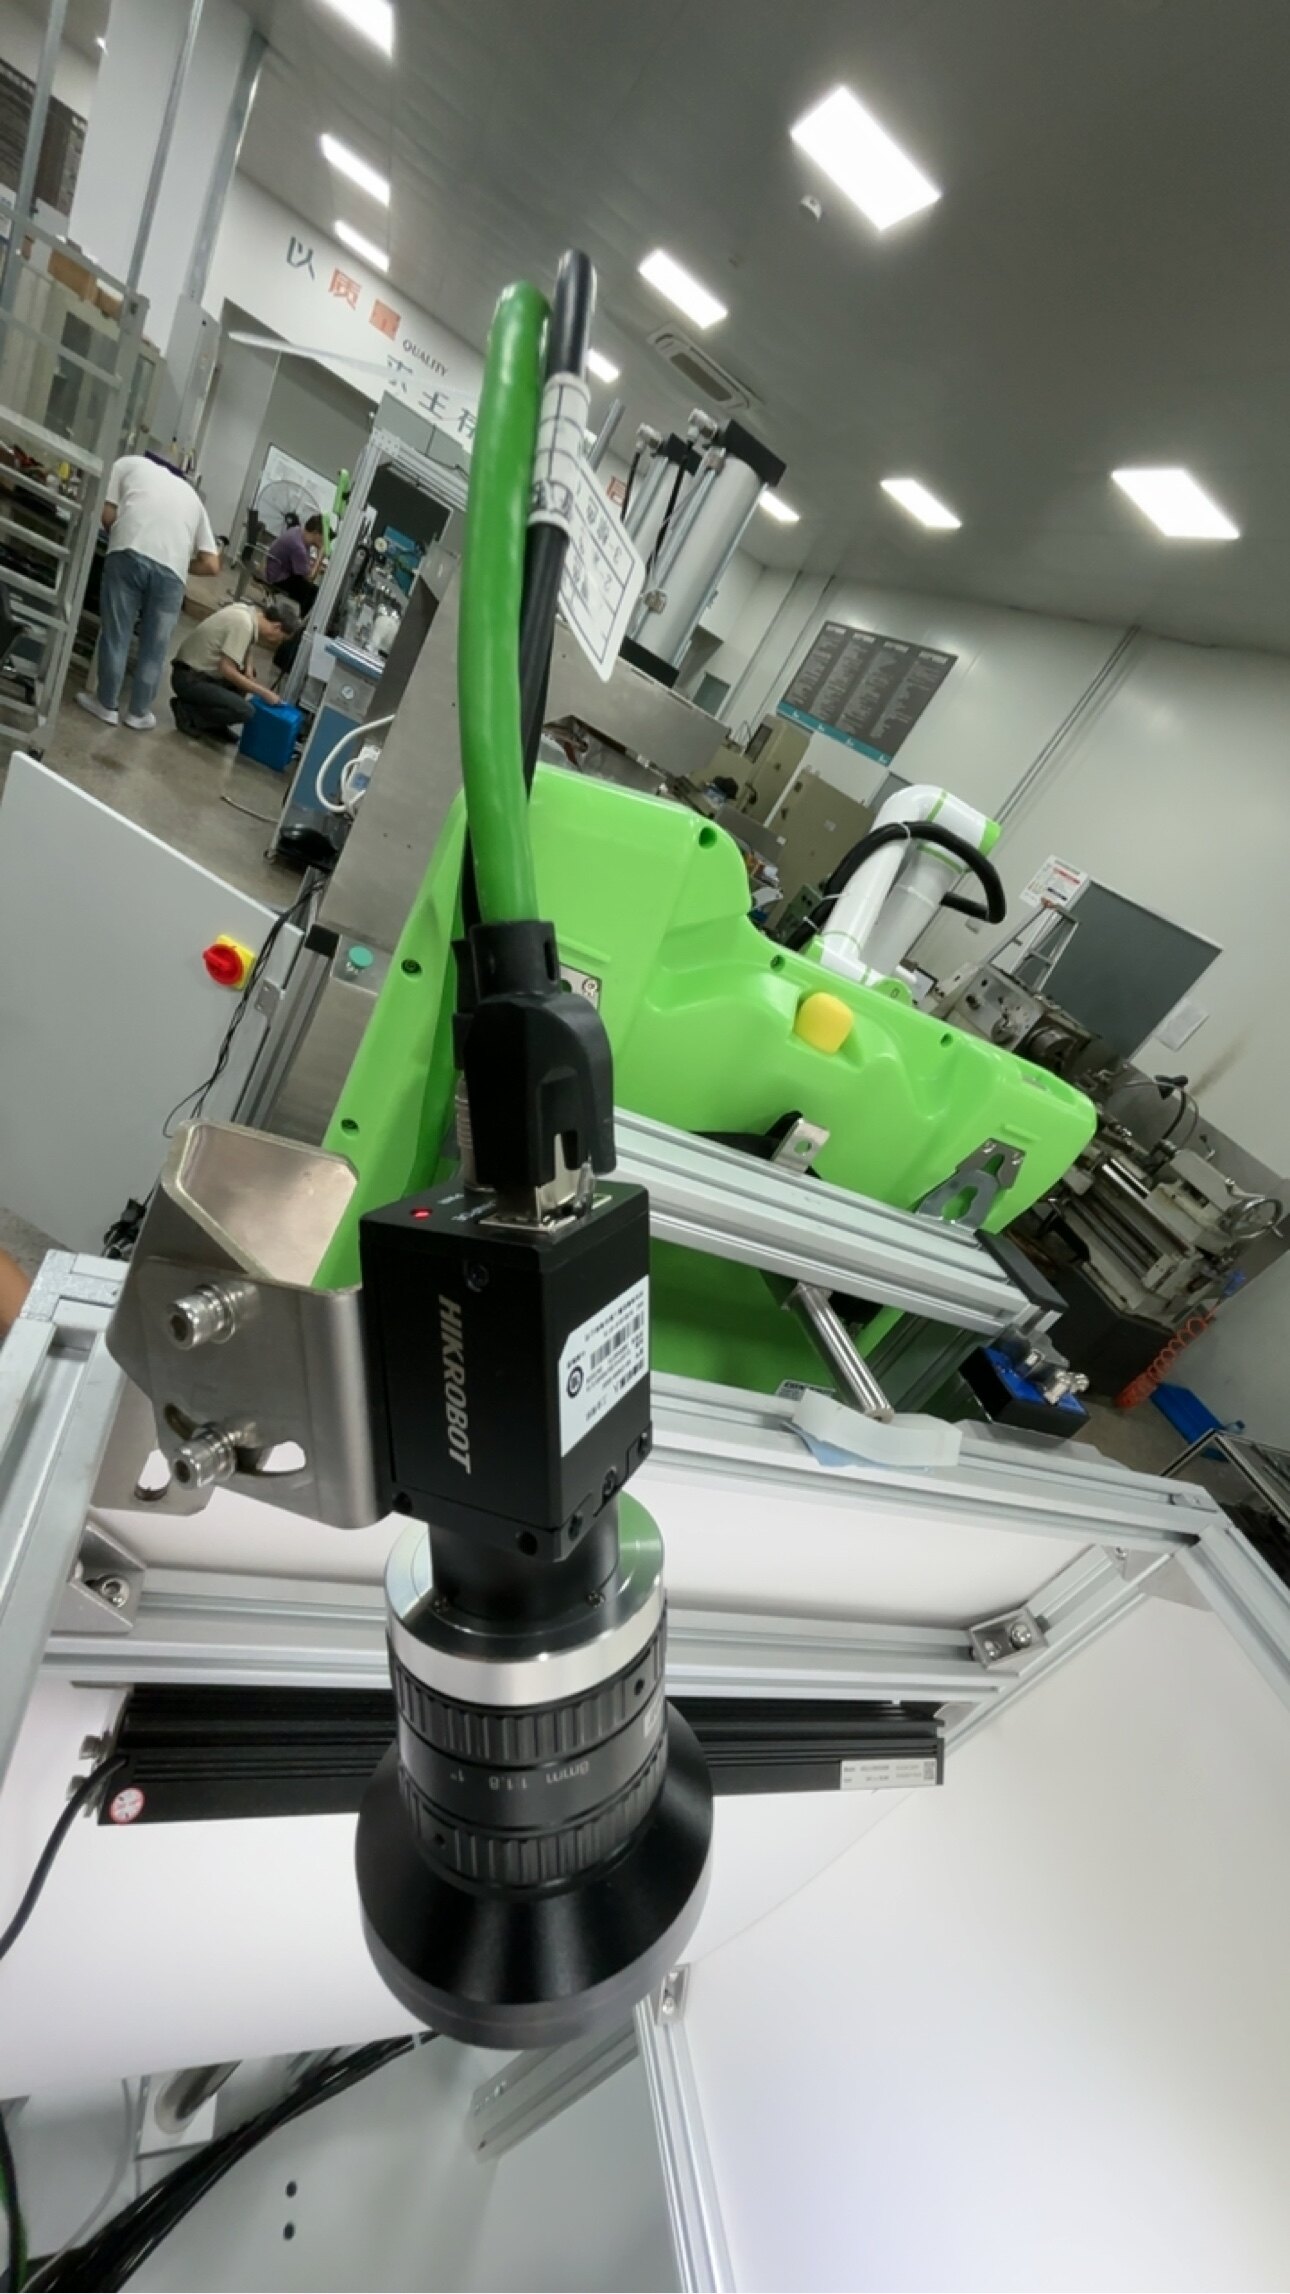
VLAN 30 | 视觉检测区 | 工业相机、视觉服务器、图像检测终端 | 隔离大流量视频数据,避免挤占工控网络带宽 |
VLAN 40 | MES数据区 | MES服务器、数据采集网关、数据库服务器 | 支撑生产数据上传、指令下发,规范数据交互边界 |
VLAN 50 | 网络管理区 | 工业交换机、防火墙、网关、网管服务器 | 隔离管理平面,缩小设备管理地址暴露范围 |
VLAN 60 | 运维调试区 | 工程师站、运维终端、调试电脑 | 规范运维接入,防止非法终端接入生产网络 |
该规划的核心逻辑并非VLAN数量越多越安全,而是通过功能分区、风险隔离,让不同通信需求、不同安全风险的设备各司其域,从网络架构层面规避跨业务风险传导。
五、VLAN对PLC核心工控网络的防护机制
PLC是工业自动化的核心控制设备,直接决定生产线启停、设备运行、工艺执行,属于最高安全等级设备,严禁与办公终端、访客设备、非授权终端自由通信。通过独立VLAN划分可实现底层防护:
将所有PLC控制器统一划入VLAN 10专属控制区,HMI终端归属VLAN 20,MES服务器归属VLAN 30。二层网络层面,各VLAN完全隔离,杜绝非必要设备与PLC的直接通信,从根源减少恶意访问、异常流量对工控核心设备的干扰。
在此基础上结合三层ACL策略,可实现精细化权限管控,形成分级访问机制:
• 允许VLAN20(HMI)→ VLAN10(PLC):保障现场正常操作控制
• 按需放行VLAN30(MES)→ VLAN10(PLC):仅开放数据采集、生产指令交互权限
• 严格限制办公网络 → VLAN10(PLC):杜绝办公终端越权访问工控设备
• 完全禁止访客网络 → 所有OT VLAN:隔离外部陌生终端风险
六、VLAN+ACL:实现从“基础隔离”到“精准访问控制”
单纯依靠VLAN仅能实现二层广播域隔离,若三层设备开启全网互通,不同VLAN设备仍可跨域通信,无法实现真正的安全防护。因此,工业网络安全的核心组合方案为VLAN分区 + ACL访问控制,也是现代OT网络安全的标准实践。
VLAN负责完成网络区域的物理拆分与逻辑隔离,构建安全分区基础;ACL(访问控制列表)负责三层跨VLAN通信的权限管控,精准定义“可通信、可访问、禁止访问”的流量规则。
通过三层工业交换机的VLAN+ACL联动配置,可实现细粒度安全管控:
• 仅授权HMI终端可访问对应生产线PLC,杜绝跨线越权控制
• MES仅可读取PLC生产数据,禁止下发控制指令
• 办公、访客、外网终端完全隔离于工业控制区域
• 仅网管终端可访问网络设备管理地址,保障设备运维安全
思科2026年制造业网络设计白皮书明确指出:工业生产网络分段需结合VLAN、子网划分与精细化策略管控,通过可控边界约束跨区域通信,实现安全与业务兼容。
七、Access与Trunk端口在VLAN组网中的协同应用
工业交换机VLAN组网依赖Access端口与Trunk端口的精准配合,二者分工明确、协同构建完整的分层VLAN网络架构,是工业组网的基础配置。
1. Access接入端口
Access端口为终端接入端口,仅属于单一VLAN,用于连接PLC、HMI、相机、服务器等终端设备。端口接入设备后,自动划入指定业务VLAN,实现终端精准分区。例如:连接PLC的端口配置为Access VLAN10,连接HMI的端口配置为Access VLAN20,终端即固定归属对应隔离区域。
2. Trunk汇聚端口
Trunk端口为交换机互联端口,可同时承载多个VLAN流量,用于车间多台工业交换机的级联与骨干组网。多台交换机通过光纤、网线级联时,通过Trunk链路打通跨设备的同VLAN通信,同时隔离不同VLAN的跨设备流量,保障大型车间网络分区的完整性与连通性。
简言之:Access负责终端定点接入,Trunk负责多VLAN跨设备传输,二者构成工业VLAN网络的基础骨架。
八、工业VLAN隔离的典型落地场景
1. 生产线PLC分区隔离
按生产线维度划分专属VLAN,生产线1使用VLAN101、生产线2使用VLAN102、生产线3使用VLAN103。单条生产线出现网络风暴、设备故障、病毒入侵时,风险仅局限于当前VLAN,不会扩散至其他生产线,保障全厂生产稳定。
2. 工业视觉网络隔离
工业相机、视觉服务器传输的图像数据带宽占用高、流量波动大,极易挤占工控网络资源。将所有视觉设备划入独立VLAN30,实现大流量数据与PLC控制指令、设备调度指令的流量隔离,避免工控网络卡顿、指令延迟。
3. AGV/AMR移动设备网络隔离
AGV、AMR移动机器人对网络实时性、稳定性要求极高,漫游通信频繁、易产生广播流量。将移动设备划入专属VLAN,与办公网络、固定工控终端隔离,规避漫游流量干扰核心生产业务,保障设备调度精准度。
4. MES数据网络隔离
MES系统需对接全厂生产设备,但不可作为全网互通通道。通过独立VLAN划分+ACL权限限制,仅开放必要的数据交互端口与协议,禁止MES跨域访问工控设备、篡改控制指令,实现数据互通与安全隔离的平衡。
5. 网管平面独立隔离
将工业交换机、网关、防火墙、网管终端划入专属管理VLAN,生产终端无权限访问设备管理地址,大幅减少管理平面暴露风险,防止非法篡改设备配置、窃取网络数据。
九、核心认知:VLAN无法独立承担工业网络安全防护
行业普遍存在误区:认为配置VLAN即完成工业网络安全建设。实际上,VLAN仅为二层网络分区工具,只能实现广播域隔离,无法抵御三层入侵、越权访问、病毒渗透、端口攻击等安全风险。完整的工业网络安全体系,必须以VLAN分区为基础,叠加多重安全技术构建多层防护:
• 基础分区:VLAN、子网划分
• 访问控制:ACL策略、端口安全、MAC地址绑定
• 安全边界:工业防火墙、入侵检测/防御
• 风险防护:DHCP Snooping、ARP防护、广播风暴抑制
• 网络可靠:STP/RSTP环路检测、ERPS工业环网冗余
• 运维监控:SNMP网管、Syslog日志、流量实时监测
多重技术联动,才能实现“分区隔离、权限可控、风险可防、故障可查”的工业安全目标。
十、工业网络安全核心原则:兼顾安全与生产稳定
工业OT网络与IT办公网络的核心区别:工业生产零容错、停机零容忍。办公网络故障仅影响办公效率,而工业网络策略配置失误,会直接导致PLC断连、生产线停机、机器人停运、AGV调度失效、生产数据中断,造成重大生产损失。
因此,工业网络安全策略严禁直接照搬IT网络的“默认全部拒绝”严苛规则,避免误拦截工业协议、工控通信、调试运维流量。遵循行业通用落地准则:先摸排通信、再分区组网、最后渐进落地安全策略。先梳理全厂设备的通信关系、协议端口、交互需求,再配置VLAN与ACL,逐步收紧权限,在保障生产稳定的前提下提升网络安全性。
十一、现代工业交换机的安全组网核心价值
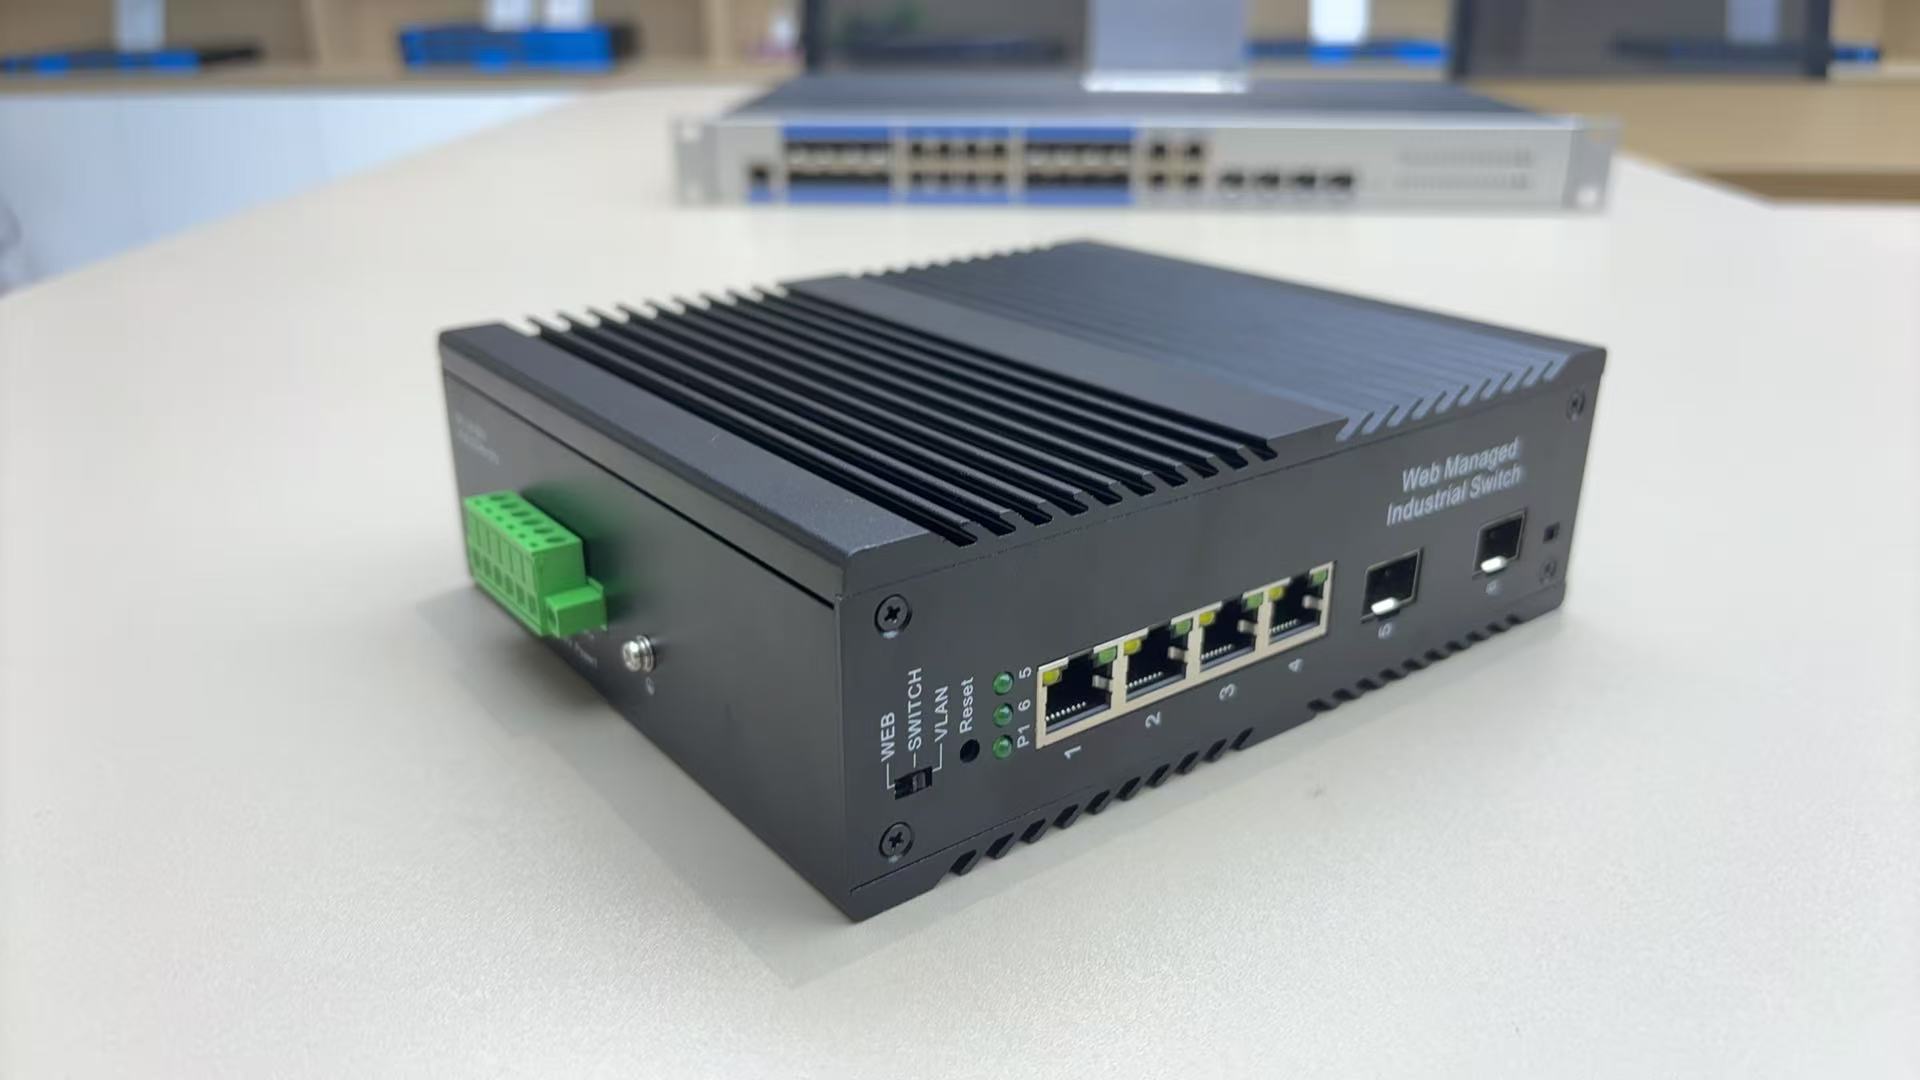
传统工业交换机仅承担设备互联、数据转发的基础功能,而智能制造场景下的工业交换机,已升级为工业网络的核心安全节点与管理载体。主流工业交换机可全面支撑VLAN、ACL、QoS流量调度、环网冗余、端口安全、风暴抑制、日志监控等全套安全功能。
通过工业交换机的一体化能力,可在无需额外新增大量安全设备的前提下,完成网络分区、流量管控、故障隔离、安全防护,兼顾组网成本、生产稳定性与网络安全性,成为智能制造安全网络的基础设施核心。
十二、工业网络VLAN规范化规划要点
1. 按需分区,杜绝盲目拆分
摒弃“VLAN越多越安全”的错误理念,结合生产线布局、设备类型、业务功能、安全等级、通信关系统一规划,保证分区合理、简洁、可运维。
2. 梳理通信关系,精准授权
提前明确设备通信逻辑:PLC与HMI必须互通、PLC与MES按需互通、PLC与办公/访客设备禁止互通,基于真实业务需求制定ACL策略,不冗余、不缺位。
3. 最小化跨VLAN通信
无业务交互需求的VLAN区间,默认完全隔离,关闭跨域通信权限,最大限度缩小网络攻击面与风险传播路径。
4. 老旧设备网络柔性改造
针对现场老旧PLC、工控系统等无法升级、不可随意改动的设备,不做设备端改造,优先通过交换机VLAN、ACL实现网络侧补偿防护,采用分阶段组网改造方案,规避生产风险。
5. 先监控后配置,规避生产故障
网络改造前,通过流量监控、日志分析梳理全网设备的通信端口、协议、访问关系,摸清正常流量基线后再配置安全策略,避免配置失误导致生产中断。
十三、发展趋势:从VLAN隔离走向全域工业网络分区
随着工业互联网、智能制造、工业AI的深度应用,工业网络接入终端愈发多元,通信架构愈发复杂。工业网络安全的核心诉求,已从简单的“是否隔离”,升级为精准定义设备归属、严格管控通信边界、精准约束风险影响范围。
VLAN作为基础组网隔离技术,仍是工业网络分区的核心基石,但不再是唯一手段。未来工业安全组网,将以VLAN分区为基础,结合子网规划、ACL细粒度管控、工业防火墙边界防护、全网流量监控,构建标准化、可视化、可控化的工业网络安全架构。
网络分段已从单纯的网络优化手段,升级为工业安全架构的核心组成部分。制造企业的网络安全建设,核心不在于划分多少VLAN,而在于基于生产流程与安全需求,建立清晰、合规、可靠的网络边界与通信规则。
结语
智能制造推动工业网络从单点设备互联走向全域数据互通,在数字化效率提升的同时,网络安全风险持续加剧。VLAN技术凭借成熟、稳定、高效的逻辑隔离能力,成为工业网络安全建设的基础核心。通过标准化的业务VLAN分区,可实现工控、监控、数据、运维、管理业务的底层隔离;通过VLAN与ACL、防火墙、流量监控、环网冗余技术的深度融合,可完成从基础网络隔离到全方位安全防护的升级。
未来,工业交换机将不再只是简单的转发设备,而是集网络连接、安全隔离、权限管控、故障监测、稳定冗余于一体的核心基础设施。以VLAN为基础的精细化网络分区体系,将成为智能工厂、数字化车间安全稳定运行的重要保障,支撑工业生产高效、安全、持续运转。